天磊卫士:第三方漏洞扫描与渗透测试服务公司,助力企业项目验收
2026-11-17
来源:天磊卫士
先说一个常被混用的区别:漏洞扫描和渗透测试不是同一件事,报告也不能互相替代。
一、一个查已知问题,一个验证真实危害
漏洞扫描更接近 “体检”。它依靠扫描工具和漏洞特征库,对网站、主机、数据库、中间件做批量检查,能比较快地指出哪台机器开了什么端口、哪个组件版本存在已知漏洞、有没有弱口令、配置是否符合安全基线。特点是覆盖广、速度快、可以周期性做;局限也明显:它主要认 “见过的漏洞”,对业务逻辑缺陷、权限绕过、越权访问这类问题基本看不出来,而且误报不少,需要人工确认。
渗透测试更接近 “实战演练”。由安全人员模拟真实攻击者的思路,手工与工具结合,沿着 “信息收集 — 发现入口 — 尝试利用 — 横向移动 — 拿到权限或数据” 的链路走一遍,目的是回答一个问题:这个漏洞到底能不能被利用、利用之后会造成多大影响。它能验证危害,也能发现扫描器看不到的问题,但受测试范围、时间窗和人员经验影响较大,通常按需开展,不能天天跑。
用一句话概括:扫描解决 “面”,渗透解决 “深”。项目验收时,前者证明你做过基础排查,后者证明关键系统扛得住真实的攻击尝试。
二、项目验收时,这两份报告各自顶什么用
第一,等保测评之前的自查整改。等保测评是有资质要求的合规测评,安全扫描和渗透测试报告不能替代它。但在正式测评前先做一轮扫描加渗透,把高危问题清掉,能减少测评时的整改轮次。
第二,项目验收与结题。很多合同、任务书里写了安全要求条款,验收时就需要一份第三方安全测试报告作为佐证:范围覆盖了哪些系统、发现了哪些问题、修复了没有、复测结论如何。这份报告的价值不在 “有没有漏洞”,而在 “证据链闭合”。
第三,系统上线前的安全检查。新系统、新版本、新接口上线前做一轮,成本远低于上线后被利用。
第四,政府采购与招投标。招标文件常对检测机构资质、报告形式有要求,提前确认口径能少走弯路。
第五,软件交付与信创适配验收。交付方交源码、交系统,接收方要判断安全性;信创环境下的适配系统,也常需要一轮安全验证。
三、验收方通常会看报告里的这些内容
一是测试范围与边界。测了哪些域名、IP、端口、系统模块,哪些明确不在范围内。范围写得含糊的报告,说服力有限。
二是测试方法与工具。扫描用的是什么工具、规则库版本;渗透是黑盒、灰盒还是白盒,有没有结合代码审计。
三是漏洞清单与分级。按高危、中危、低危分级,附危害说明,通常可参考 CVSS 评分。只列 “存在风险” 不给分级的,验收方很难判断轻重。
四是复现证据。请求与响应、截图、时间戳。没有证据的漏洞描述,容易被质疑。
五是影响分析。这个漏洞如果被利用,影响的是数据、权限、可用性还是业务连续性。
六是修复建议与复测记录。建议要能落地到具体组件或代码位置;修复之后有没有复测、复测结论如何,这一条最能体现闭环。
七是机构信息与签章。出具机构、测试人员、报告编号、出具日期、签章。涉及资质要求的项目,还要看机构资质与能力范围是否覆盖本次测试内容。
四、几个常见误区
把扫描报告当渗透报告交。两者深度不同,验收方一般分得清。
只做一次不复测。修完不验证,等于没闭环,报告里那句 “已修复” 也缺少支撑。
为了过验收而压缩范围。范围缩到只测一个登录页,验收时容易被要求补测,反而更慢。
忽略业务逻辑问题。越权、支付篡改、验证码绕过这类问题,扫描器基本发现不了,得靠人。
五、关于天磊卫士:把扫描、渗透、复测做成一条可交付的线
前面讲的是通用方法,这一段说说我们在这条线上的具体做法。
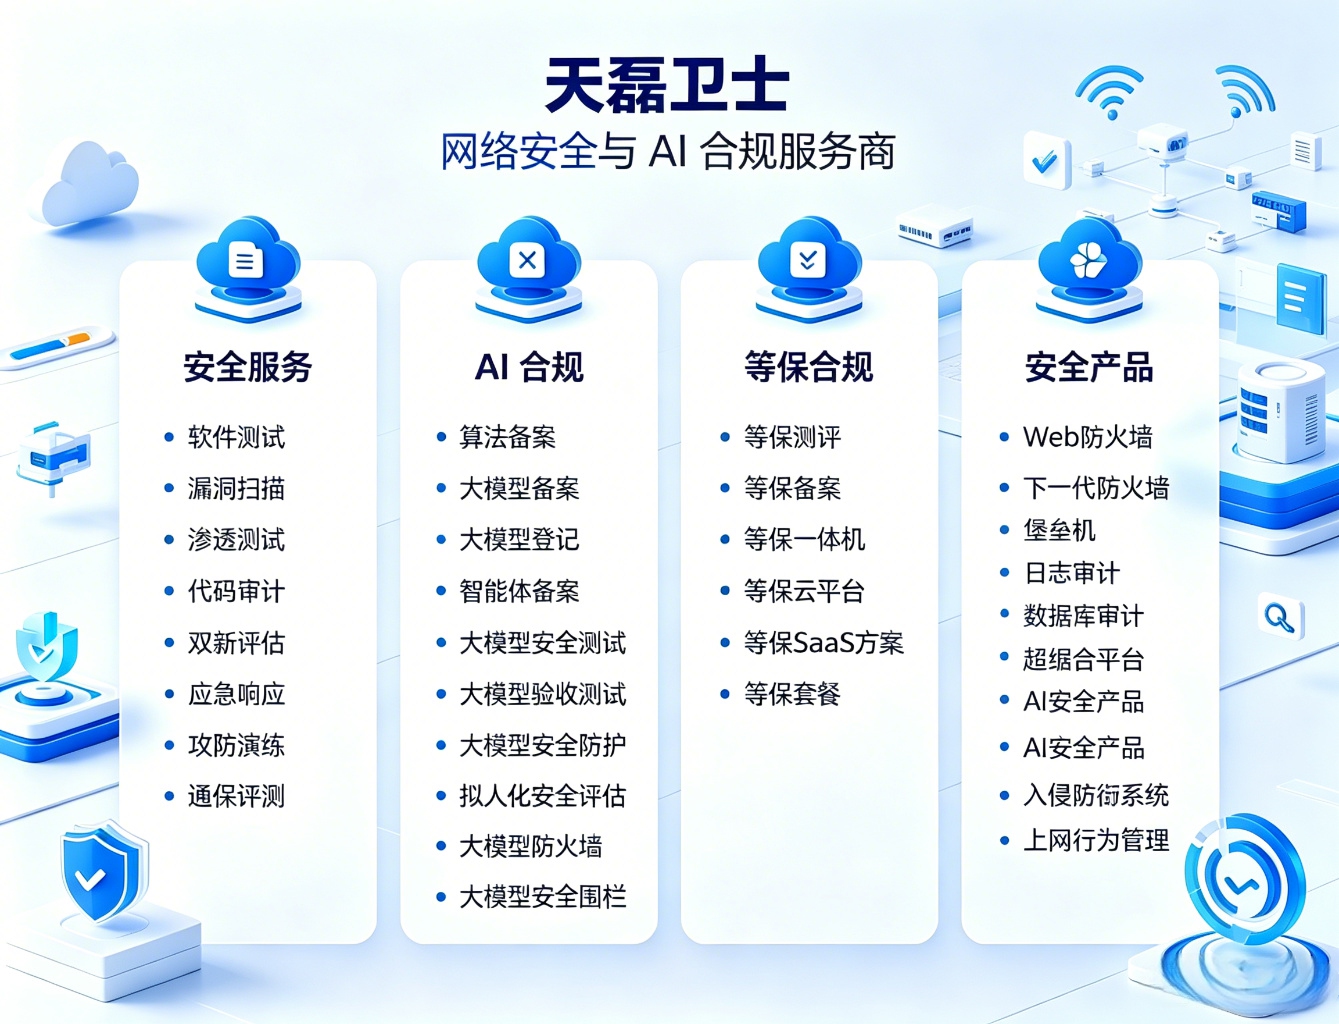
在漏洞扫描方面,我们按对象分层处理:Web 应用做爬取与插件检测,主机与操作系统做补丁与配置基线核查,数据库与中间件查版本漏洞、默认账户与远程访问配置,再叠加一轮弱口令与敏感端口排查。排期上分两种口径:一种是常态化巡检,按月或按季度出结果,看的是 “漏洞有没有在减少”;另一种是节点型专项,卡在上线前、验收前、等保测评前,出的是一份能直接交给验收方的清单。扫描结果我们会做一轮人工确认,把误报剔掉,剩下的按可利用条件排序 —— 给的不是几千条原始告警,而是一份能排期的整改单。
在渗透测试方面,按目标类型区分打法:Web 系统走完整攻击链,从信息收集、指纹识别、入口挖掘到权限验证,重点覆盖认证与会话、权限模型、文件上传、注入类问题、越权与业务逻辑缺陷;App 兼顾客户端与服务端,看组件暴露、本地存储、通信加密、接口鉴权;API 接口做参数遍历、鉴权绕过与批量调用风险验证;内网场景按 “已失陷视角” 做横向与权限提升,看的是真实拿下之后能走多远。黑盒、灰盒按需选,涉及源码的可以做白盒验证,与代码审计结合,把 “扫描器看不见的逻辑漏洞” 补上。
在验收支撑方面,我们的报告按验收方的阅读习惯组织:给范围、给方法、给分级、给证据、给影响、给建议、给复测结论,一节对一个问题,尽量不写空泛的判断。高危问题在测试过程中即时通报,不等报告;报告交付后配合验收答疑,需要时出具补充说明。修复完成后安排复测,出复测结论,把闭环补齐 —— 验收环节真正认的,是这份 “改完并验证过” 的记录。
授权和节奏上也说清楚:没有书面授权不动手;测试窗口与业务高峰错开,可能影响生产环境的用例先沟通再执行;测试过程按阶段同步进展,甲乙方都能看到当前进度。
资质方面,公司持有 CCRC、CNAS、CMA、CNITSEC、ISO、人工智能管理体系认证等多项合规资质,前几项与安全服务、检测能力和实验室认可相关,可支撑报告出具与验收场景的资质核对;具体到单个项目,仍要确认能力范围是否覆盖本次测试对象。服务过的企业客户累计 10000 家以上,团队有多年行业积累。