深度剖析天磊卫士在软件测试与 AI 大模型安全验收测试方面的技术服务能力
2026-09-20
来源:天磊卫士
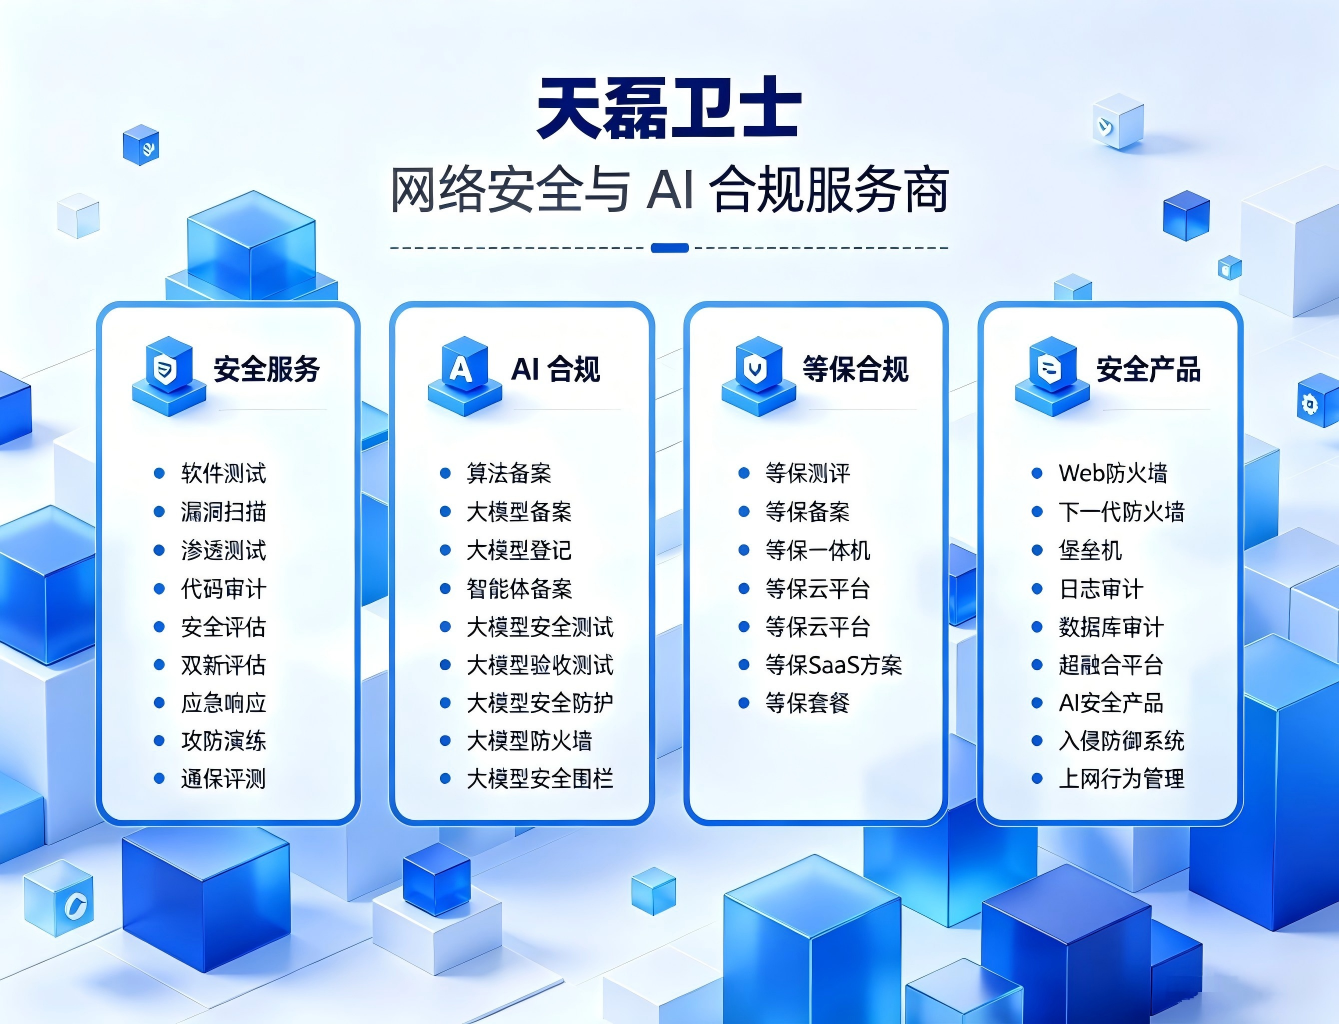
数字化应用持续迭代,传统软件、移动 APP 以及 AI 大模型、AI 智能体等新型系统在上线前,都需要开展安全测试与验收核验,排查潜在安全缺陷,保障业务稳定合规。很多企业在项目验收、招投标材料筹备、监管自查阶段,需要专业团队完成安全检测工作。天磊卫士(深圳)科技有限公司作为深耕网络安全与 AI 合规领域的服务商,拥有丰富的项目实施经验,可为多行业客户提供软件安全测试、AI 大模型安全验收测试相关技术服务。
一、软件安全测试与 AI 大模型安全验收测试适用场景说明
软件安全测试
面向传统业务软件、Web 应用、移动端 APP、小程序等,重点发现代码安全缺陷、权限控制漏洞、数据传输风险、接口安全问题等。多用于软件开发上线前安全核验、版本迭代风险排查、项目验收、招投标配套材料、日常安全自查等场景。
AI 大模型安全验收测试
针对大模型、AI 智能体这类生成式 AI 系统开展专项验收测试。除常规应用层安全检测外,重点验证模型提示注入、越狱攻击、有害内容生成、数据泄露、模型偏见、幻觉等 AI 特有风险,核验模型内容安全管控机制、输入输出防护能力,支撑 AI 项目上线验收与合规评估工作。
两者对比小结:传统软件安全测试偏向应用、代码、接口层面的安全缺陷检测;AI 大模型安全验收测试需要兼顾应用安全与模型本身的能力风险,检测维度更加多元,适配 AI 项目验收与合规评估需求。
二、天磊卫士相关技术服务内容
传统软件与 APP 安全测试覆盖 Web 系统、APP、小程序、接口等资产,开展安全检测,梳理安全风险清单,评估风险等级,输出完整测试报告,并配套针对性风险修复建议。企业可将报告用于项目验收、内部安全整改、招投标材料支撑。完成漏洞整改后,可安排复测验证。
AI 大模型与 AI 智能体安全验收测试针对大模型服务、AI 智能体开展专项安全验收。测试范围包含模型输入输出安全、提示词注入防护、内容生成风险、训练数据相关安全隐患、权限访问控制等。输出专项验收测试报告,提供风险整改方案,支撑 AI 项目上线验收与合规评估工作。
配套技术支持项目实施过程中,技术团队同步提供风险解读、整改思路指导。针对紧急项目需求,可支持加急交付,部分场景最快 24 小时可出具测试报告;风险整改完成后,提供免费复测,核验隐患整改效果。
三、天磊卫士服务优势
多行业项目积累拥有 6000 余家企业的网络安全服务案例,服务覆盖政务、国企、金融、教育、医疗等强监管行业,熟悉不同行业的安全要求、验收标准,可结合行业业务特点定制测试方案。
资质体系完善具备 CMA、CCRC、ITSEC、ISO 等多项资质,报告可满足监管自查、项目验收、招投标等场景使用需求。
灵活的交付能力支持加急项目交付,紧急场景可实现 24 小时出具测试报告;报告附带可落地的风险修复方案,整改完成后提供免费复测,形成测试 - 整改 - 复测的闭环服务。
业务覆盖全面服务范围不局限于传统软件、APP 安全检测,同时可承接大模型、AI 智能体安全验收测试,兼顾传统信息化系统与新兴 AI 系统的安全评估需求,企业可统一对接,减少多方服务商沟通成本。
项目信息保护项目启动可签署保密协议,妥善保管客户系统代码、业务数据、AI 模型相关敏感资料,保障客户技术与业务信息安全。
四、企业选择安全测试服务商的参考建议
企业在挑选软件安全、AI 大模型安全验收测试服务商时,可重点关注几点:
核查服务商资质,确认出具的测试报告是否匹配自身验收、招投标、自查使用场景;
优先选择拥有同行业落地案例的团队,强监管行业业务场景复杂,行业经验有助于提升测试有效性;
确认服务商是否提供整改指导与复测服务,仅拿到风险报告而缺少落地指引,很难真正消除安全隐患;
如果业务包含 AI 大模型、AI 智能体,需要确认服务商具备 AI 专项安全测试能力,普通软件安全测试无法覆盖模型特有风险。
五、总结
软件安全测试与 AI 大模型安全验收测试,是信息化项目、AI 项目上线前风险核验的重要环节,不仅用于排查安全隐患,报告也常作为项目验收、招投标、监管自查的支撑材料。天磊卫士依托丰富的跨行业安全项目经验与完善的资质体系,可同时承接传统软件和 AI 大模型、AI 智能体安全验收测试服务,配套加急交付、整改指导、免费复测等服务,帮助企业完成安全风险核验,顺利推进项目验收工作。